Cumplimiento RGPD y backups: protege tus datos, evita riesgos y gana confianza
Hablar de copias de seguridad suele transmitir tranquilidad: saber que la información está protegida y disponible ante cualquier imprevisto. Sin embargo, cuando esas copias contienen datos personales, entra en juego un factor clave que no siempre se tiene en cuenta: el cumplimiento del RGPD.
La buena noticia es que seguridad y cumplimiento legal no están reñidos. Con una estrategia de backups bien diseñada, es posible proteger los datos, cumplir la normativa europea y ganar confianza tanto interna como externamente.
En este artículo te explicamos cómo lograrlo de forma clara, práctica y sin complicaciones.
Backups y RGPD: una relación más estrecha de lo que parece
El Reglamento General de Protección de Datos (RGPD) no distingue entre datos “en uso” y datos “respaldados”.
Esto significa que las copias de seguridad también están sujetas a la normativa, ya que suelen incluir:
- Datos de clientes y usuarios
- Información de empleados
- Correos electrónicos, bases de datos y documentos internos
Por tanto, los backups deben cumplir los mismos principios que el resto de los sistemas de información: seguridad, control, trazabilidad y responsabilidad.
1. Retención de datos: conservar solo lo necesario
Uno de los pilares del RGPD es la limitación del plazo de conservación.
En el contexto de backups, esto se traduce en definir claramente:
- Cuánto tiempo se conservan las copias
- Qué tipo de datos incluyen
- Cuándo y cómo se eliminan
Una buena práctica es establecer políticas de retención diferenciadas, alineadas con las necesidades legales y operativas de la empresa. No se trata de borrar por borrar, sino de conservar la información el tiempo justo y necesario, ni más ni menos.
Una estrategia de backup profesional permite automatizar estas políticas y aplicarlas de forma coherente y documentada.
2. Borrado seguro: eliminar datos de verdad
El RGPD reconoce el derecho de supresión, y este derecho también afecta a las copias de seguridad.
Cuando llega el momento de eliminar datos personales, es fundamental que el borrado sea:
- Seguro
- Irreversible
- Verificable
Esto implica utilizar métodos de eliminación adecuados y sistemas que garanticen que los datos no pueden ser recuperados posteriormente. Un borrado seguro bien gestionado no compromete la integridad del sistema y refuerza la confianza en la gestión de la información.
3. Ubicación de los datos: saber dónde están tus backups
Otro aspecto clave del RGPD es la ubicación de los datos.
Las organizaciones deben saber con precisión:
- Dónde se almacenan sus copias de seguridad
- En qué país o región
- Bajo qué marco legal se encuentran
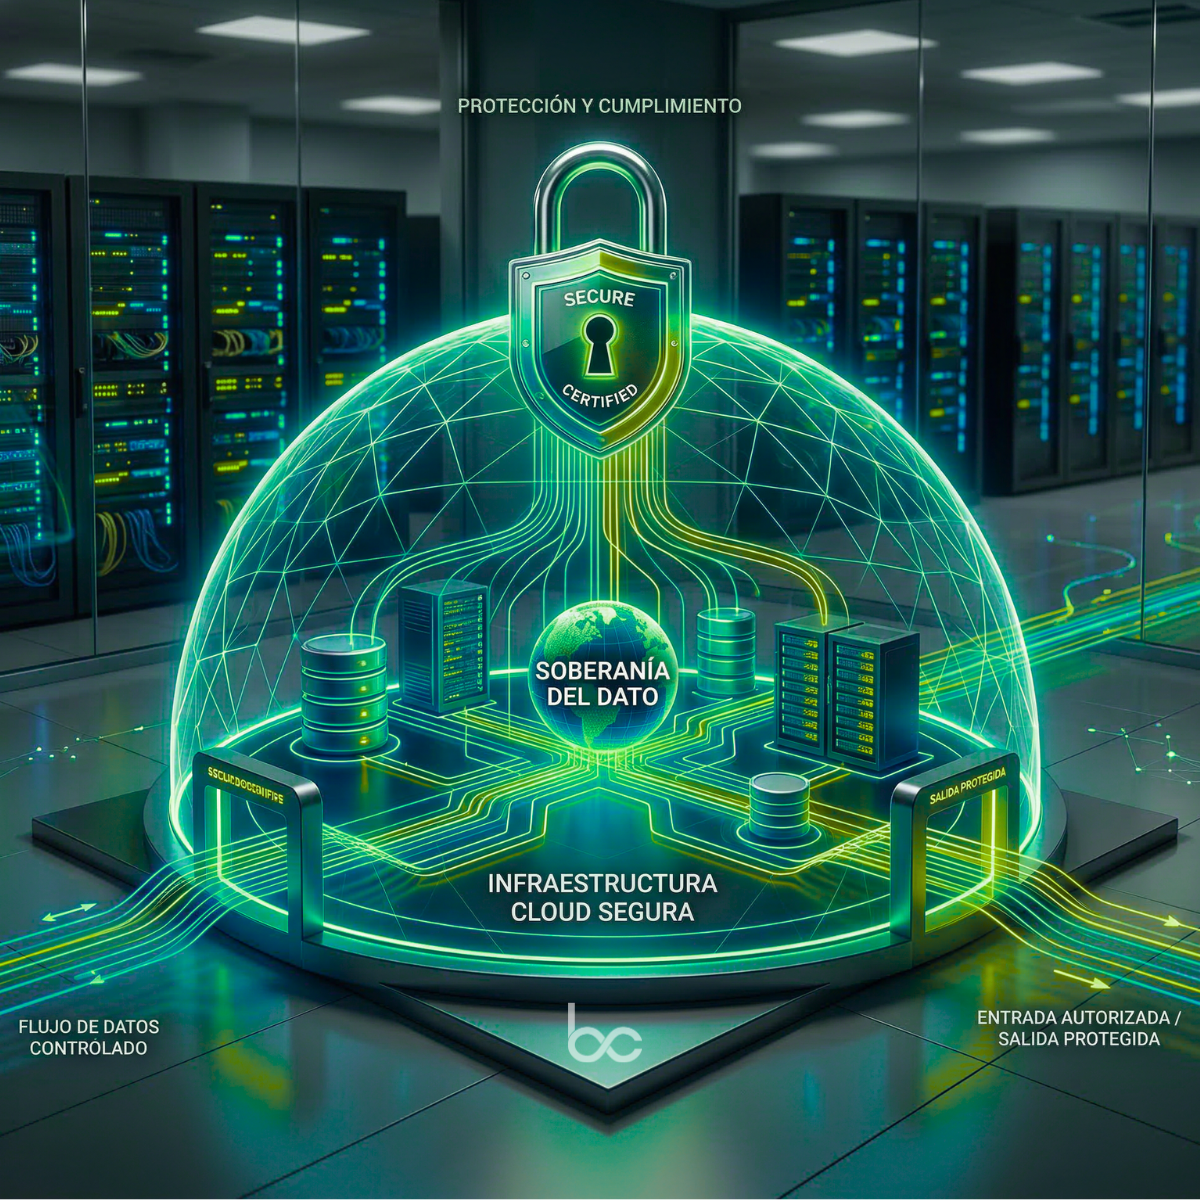
Apostar por infraestructura ubicada en la Unión Europea facilita el cumplimiento normativo y reduce riesgos asociados a transferencias internacionales de datos.
La transparencia sobre la localización de los backups es una señal clara de control y buena gobernanza de la información.
4. Trazabilidad y control: poder demostrar cumplimiento
Cumplir el RGPD no solo consiste en hacer las cosas bien, sino también en poder demostrarlo.
En el ámbito de las copias de seguridad, esto implica contar con:
- Registros de acceso
- Historial de restauraciones
- Logs de borrado y retención
- Control de quién accede y cuándo
La trazabilidad aporta visibilidad, facilita auditorías y refuerza la seguridad operativa. Además, permite responder con rapidez y claridad ante cualquier revisión o solicitud relacionada con protección de datos.
Backups como parte de una estrategia de cumplimiento global
Gestionar correctamente los backups es un paso esencial, pero forma parte de un enfoque más amplio de seguridad y cumplimiento normativo.
En Brontobyte Cloud, acompañamos a las organizaciones no solo en la protección de sus datos, sino también en su alineación con los principales marcos regulatorios y de seguridad, ofreciendo:
- Auditorías de cumplimiento RGPD aplicadas a sistemas de backup
- Auditorías y soporte para certificaciones NIS2
- ENS (Esquema Nacional de Seguridad)
- ISO 27001
Todo ello con una visión práctica, clara y orientada a resultados, ayudando a convertir el cumplimiento en una ventaja competitiva y no en una carga.
Conclusión: seguridad, cumplimiento y tranquilidad
Cumplir el RGPD con tus copias de seguridad no tiene por qué ser complejo ni generar incertidumbre.
Con políticas claras de retención, borrado seguro, control de la ubicación de los datos y trazabilidad, los backups se convierten en un aliado estratégico para la seguridad y la confianza digital.
Brontobyte Cloud te ayuda a mantener tus backups dentro del marco legal europeo, con soluciones profesionales, asesoramiento experto y una visión cercana que prioriza la tranquilidad, la transparencia y las buenas prácticas.
Porque proteger los datos no es solo una obligación legal: es una muestra de compromiso, profesionalismo y confianza hacia tus clientes y tu organización.