INYECCIÓN SQL
6 de abril de 2022
La inyección SQL es un tipo de ataque a una aplicación que permite insertar sentencias SQL maliciosas, obteniendo potencialmente acceso a datos sensibles en la base de datos.
Una vez que esto ocurre, el atacante puede realizar todo tipo de acciones: desde controlar la base de datos del sitio web hasta secuestrar la información de los usuarios.
Los ataques SQL pueden tener muy diversas consecuencias:
- Daños al sitio web: se pueden borrar o modificar la base de datos y destruir el sitio web.
- Robo o filtración de datos: muchos ataques tienen por objetivo robar datos usuarios o clientes.
Casos frecuentes de Inyección SQL:
- Mediante Formularios: Una de las formas más comunes de utilizar el ataque es utilizar una entrada de datos que se transmiten al servidor, en lugar de completar los campos con respuestas comunes, los atacantes introducen sentencias de código SQL. En caso de que el control de datos permita la información introducida, se ejecutara el código inyectado.
- Mediante Parámetros: Al ser ingresada la URL el servidor solicita información a la base de datos. Un atacante puede integrar código SQL en la solicitud del navegador, en caso de no estar protegido correctamente, se ejecutaría en la base de datos del servidor.
- Herramientas de Hackeo Automáticas: Existen herramientas de inyección SQL automáticas, como SQLMAP que detectan y se aprovechan de las vulnerabilidades presentes en un sitio web y su base de datos.
¿Dónde se procesan los datos de tu empresa? Descubre cómo la IA privada e híbrida ayuda a proteger información sensible y mantener su control.
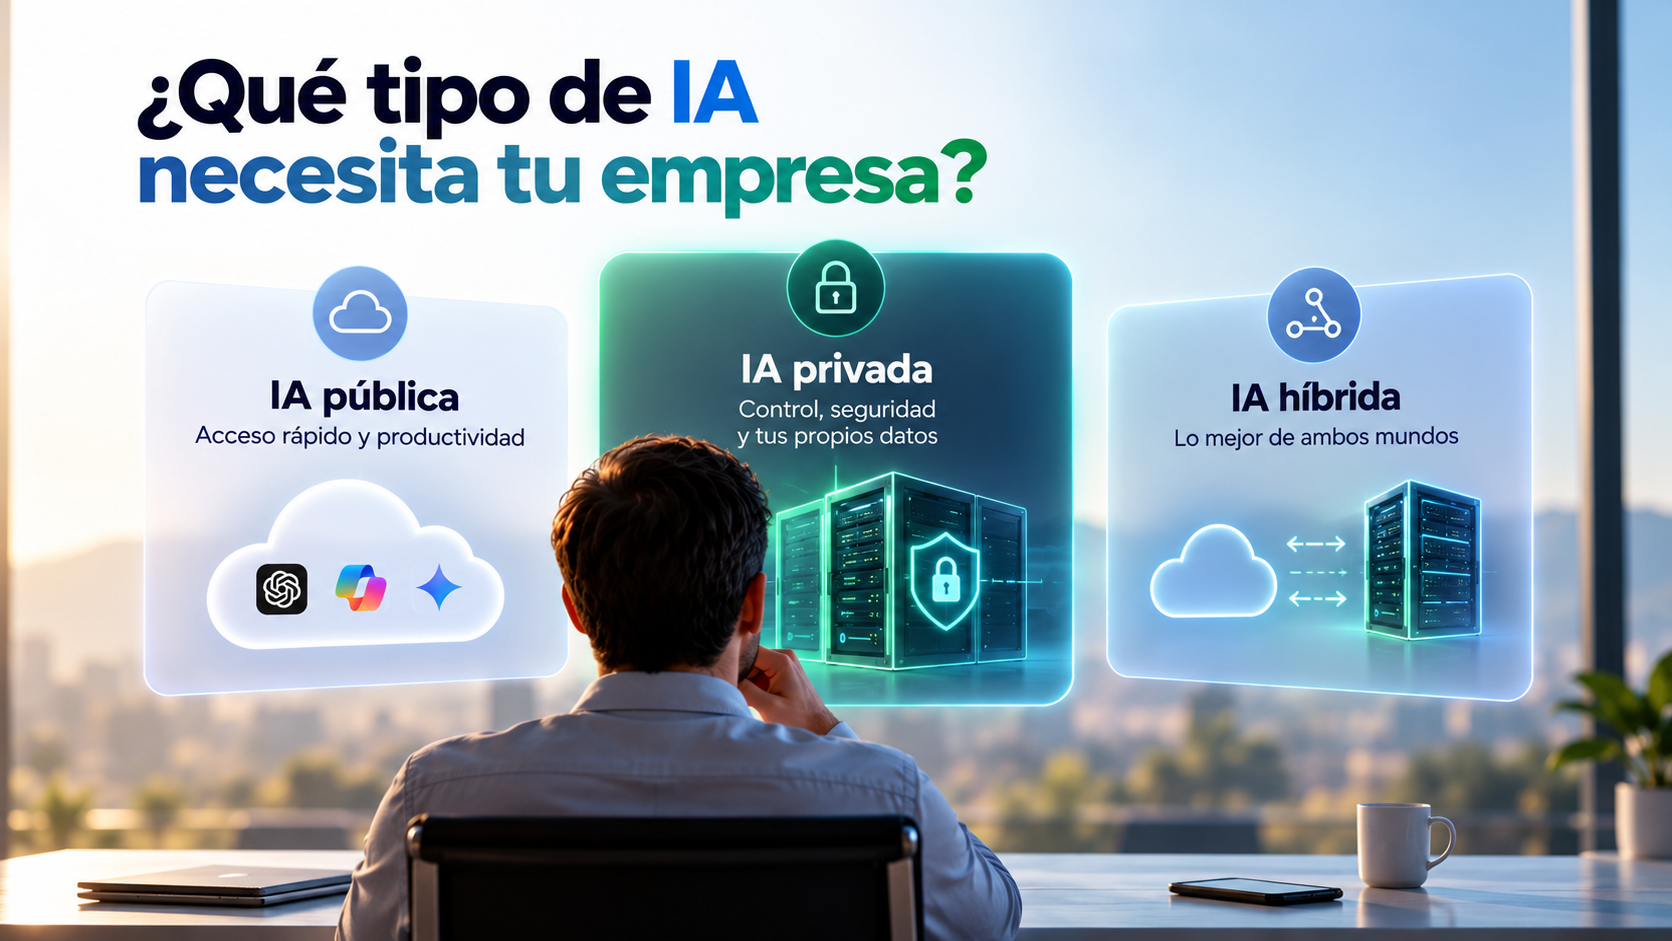
Descubre cómo integrar inteligencia artificial en tu empresa, las diferencias entre IA pública, privada e híbrida y sus aplicaciones reales.
Cómo garantizar la soberanía de datos en tu empresa: control, cumplimiento normativo, seguridad cloud y claves prácticas para proteger información crítica
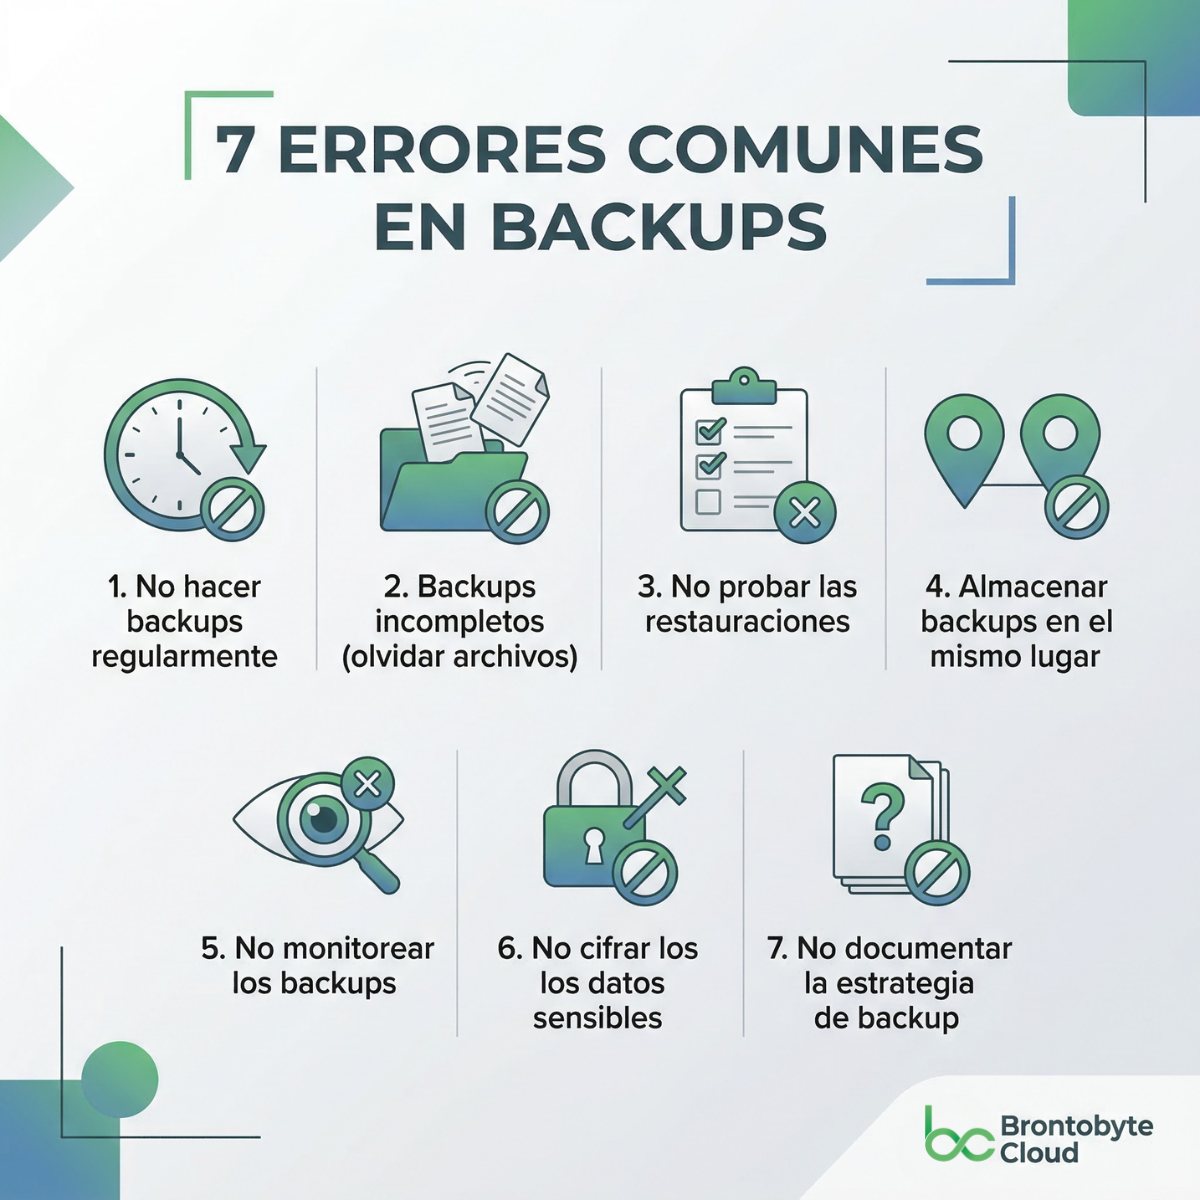
Descubre los 7 errores más comunes en backups y cómo evitarlos para proteger tus datos, mejorar la recuperación y garantizar la continuidad del negocio
Lecciones reales sobre pérdida de datos: cómo mejorar backups, recuperación y continuidad de negocio para reducir el impacto de incidentes tecnológicos.
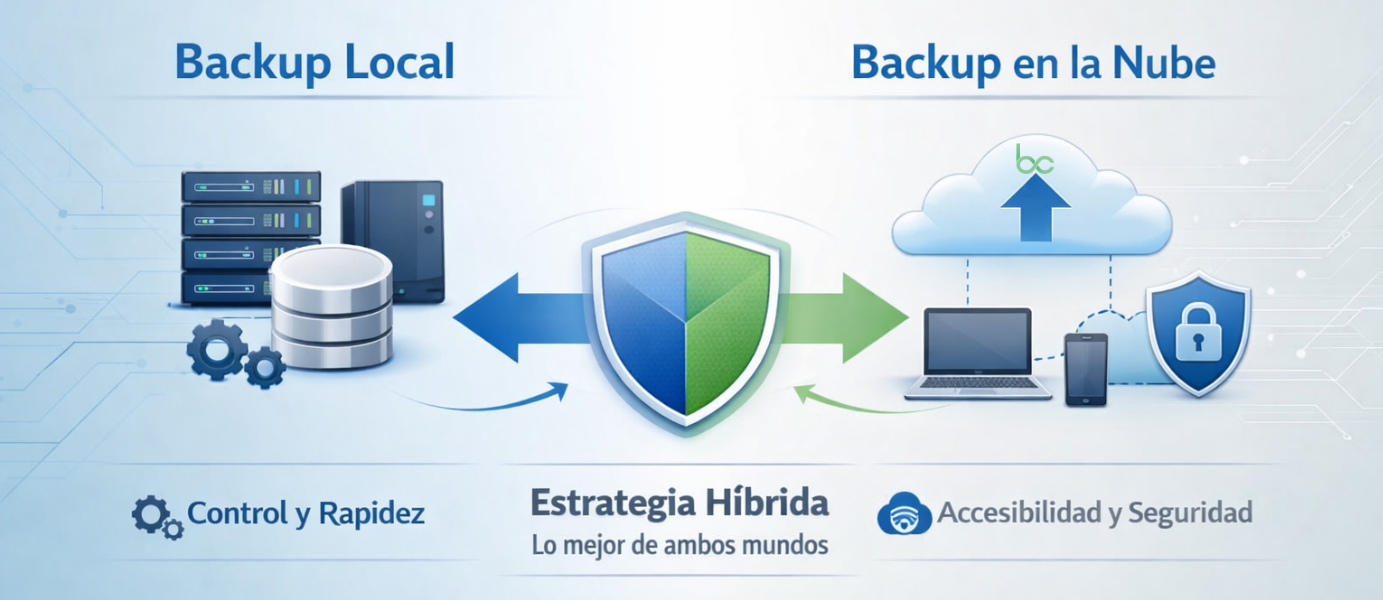
Descubre las diferencias entre backup local y en la nube, sus ventajas y cómo elegir la mejor estrategia para garantizar la continuidad de tu empresa.
Protege tu backup con almacenamiento en nube segura y deduplicada, fuera de tus servidores, mejorando resiliencia, eficiencia y continuidad de negocio.
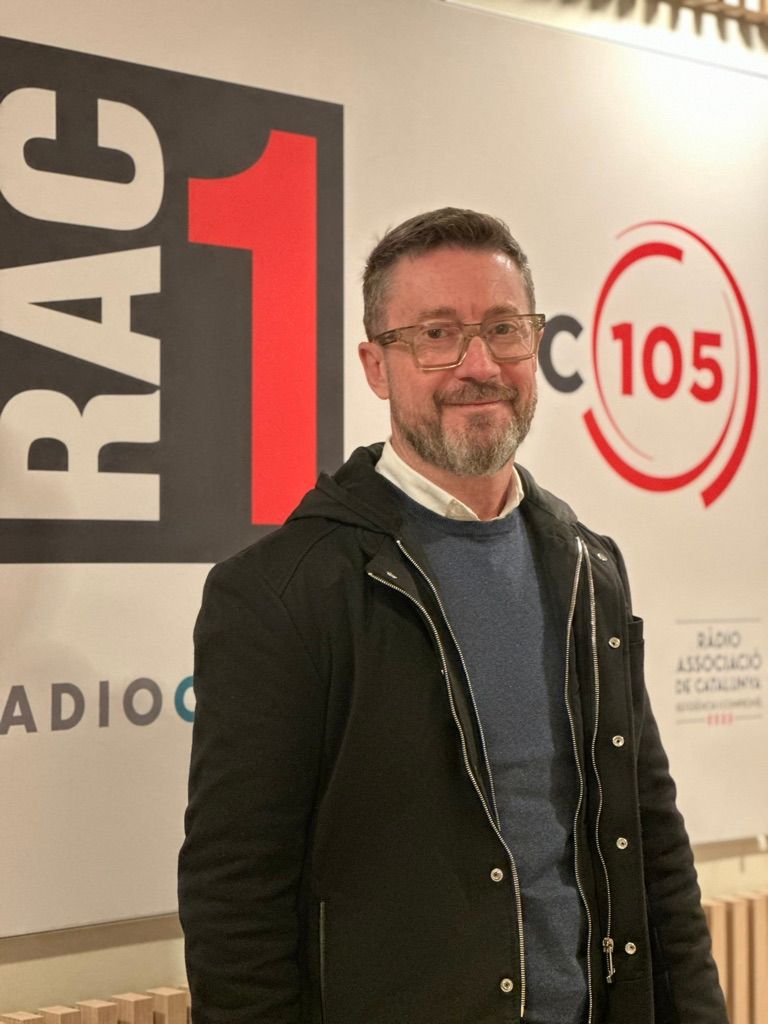
Els rumors sobre una possible incidència de seguretat a Hisenda han tornat a posar la ciberseguretat al centre de l’actualitat. Davant aquesta situació, RAC1 va contactar telefònicament amb Josep Guasch , CEO de Brontobyte Cloud i president de l’ Associació de Ciberseguretat de Catalunya (ASCICAT) , per aportar context, criteri tècnic i una visió responsable. Guasch va destacar que no totes les informacions tenen el mateix grau de certesa . En aquest cas es tractava d’un rumor encara en anàlisi, no d’un atac confirmat , i va advertir sobre el risc de generar alarma sense evidències. Durant la conversa, va explicar per què grans organismes i infraestructures crítiques són objectius habituals del cibercrim. No només pel volum de dades que gestionen, sinó també per la complexitat de les seves infraestructures, la multiplicitat de sistemes i accessos, i la dependència de proveïdors externs. Aquestes condicions poden augmentar la superfície d’atac, fins i tot quan es compleixen estrictament les normatives. Un altre punt clau va ser el valor de les dades personals. Quan els atacants disposen de dades reals , poden fer phishing i extorsions molt més creïbles , mitjançant trucades, SMS o correus electrònics que semblen legítims. Guasch va remarcar que, encara que no existeix un sistema totalment infal·lible , aplicar capes de seguretat addicionals i complir amb les normatives europees redueix significativament els riscos. També va subratllar la responsabilitat compartida: no només les grans empreses i administracions públiques, sinó també ciutadans i petites organitzacions, han d’adoptar mesures de seguretat bàsiques i conscienciar-se sobre el risc digital. La intervenció a RAC1 deixa un missatge clar: la ciberseguretat no és només una qüestió tecnològica , sinó una responsabilitat que combina normativa, tecnologia i conscienciació. En un moment de creixent complexitat digital, la informació fiable i el sentit comú són claus per protegir dades i reduir riscos. 🔹 Escolta la conversa completa a RAC1 per entendre de primera mà les explicacions de Josep Guasch sobre aquesta temàtica crítica: RAC1 · Programa No ho sé A Brontobyte Cloud , treballem cada dia amb aquesta mateixa visió: protegir dades, garantir la continuïtat del negoci i aportar criteri real davant un món digital cada cop més complex.
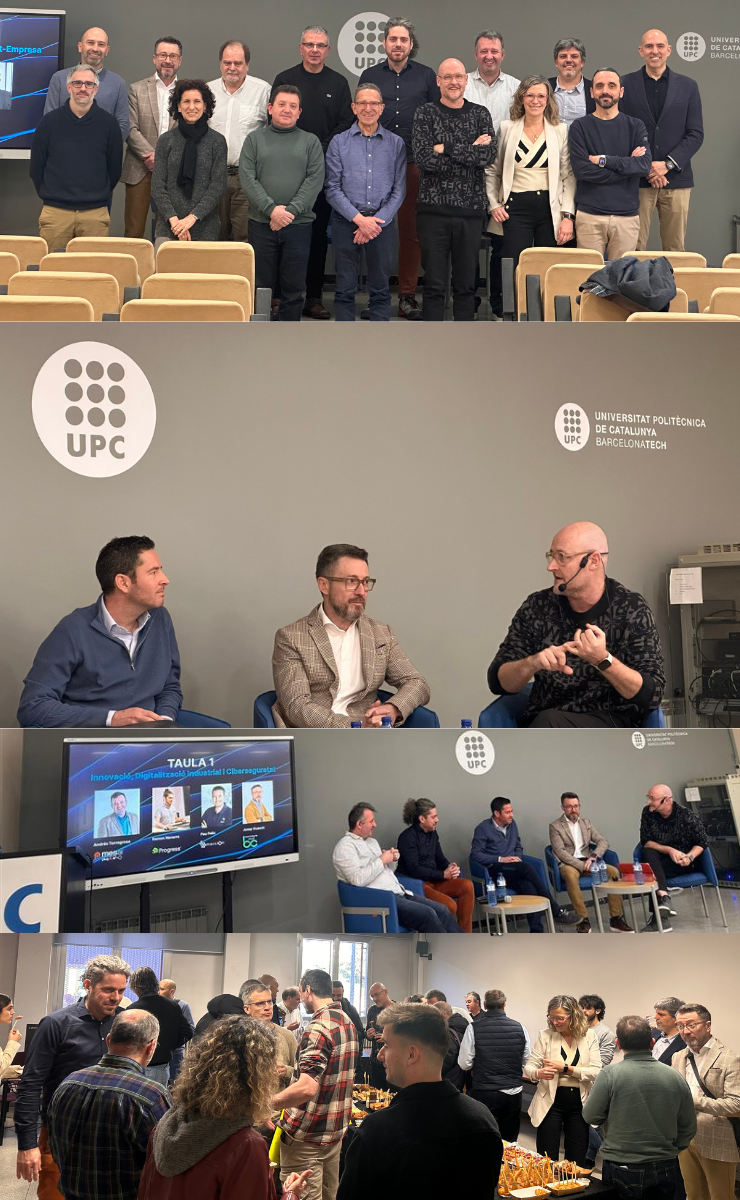
Descobreix com Brontobyte Cloud va participar al Fòrum Digital Catalunya Central 2026, destacant la ciberseguretat i la transformació digital empresarial.
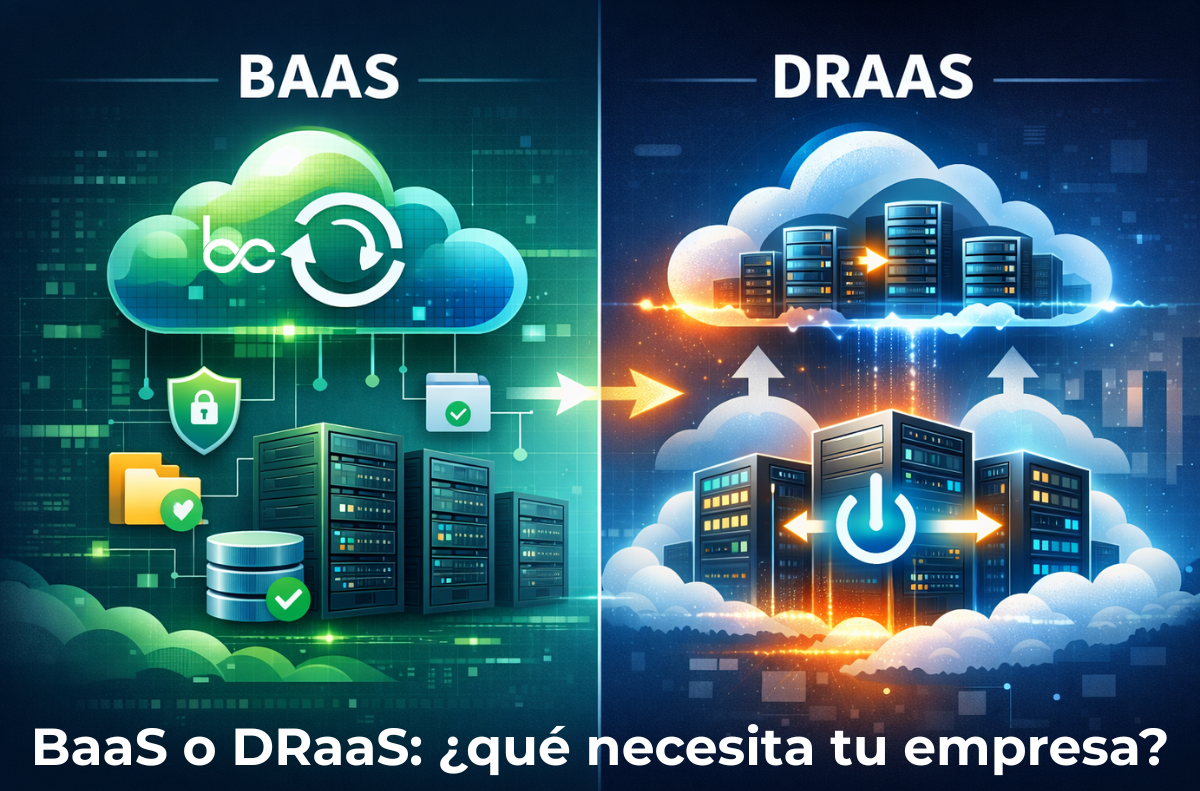
Descubre las diferencias entre BaaS y DRaaS, cuándo usar cada uno y cómo proteger datos y continuidad de negocio de forma segura y profesional.